PLC คืออะไร และทำงานอย่างไร? เข้าใจ Scan Cycle, I/O และการควบคุมเครื่องจักร.
อธิบาย PLC สำหรับวิศวกรตั้งแต่ CPU, DI/DO, AI/AO, Scan Cycle, Ladder, FBD, Structured Text และ Feedback ไปจนถึงข้อจำกัดด้าน Timing, Commissioning และ Machine Safety
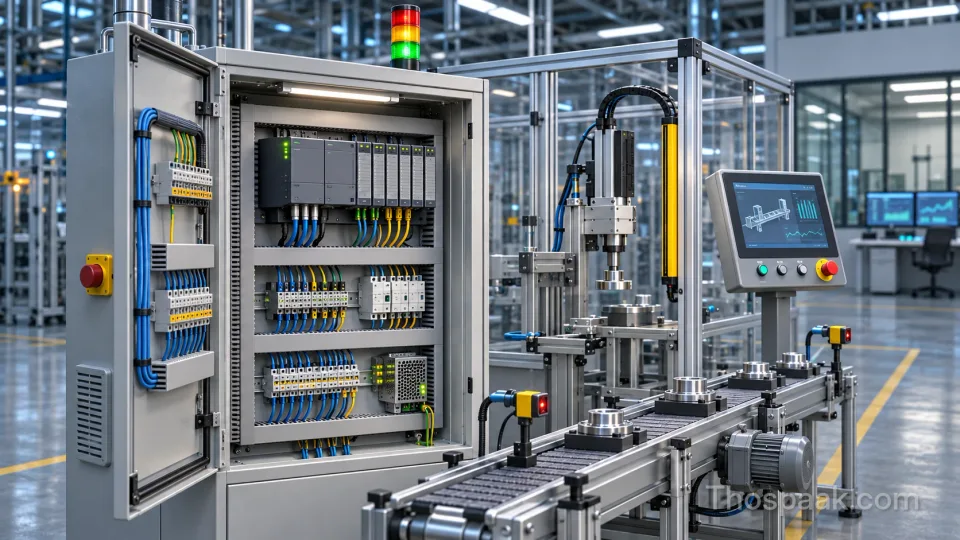
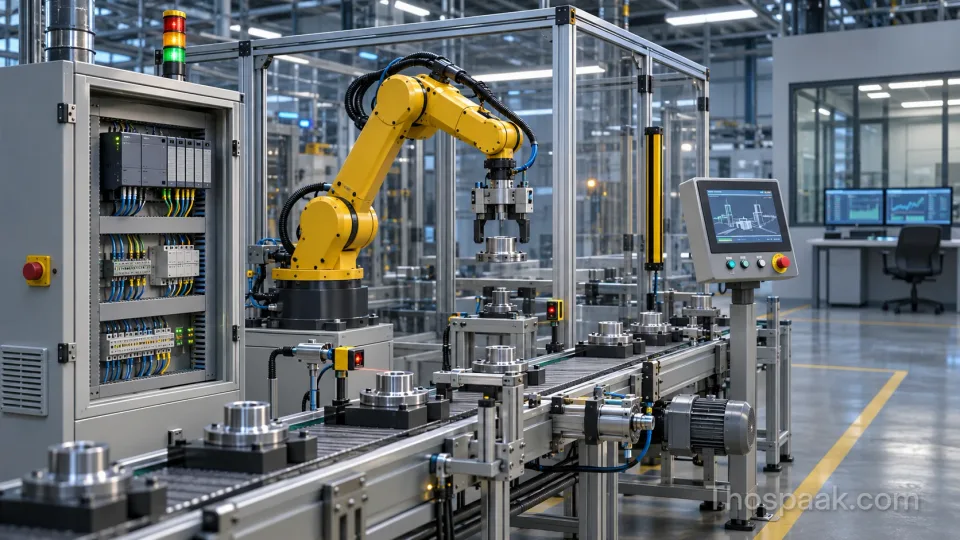
PLC (Programmable Logic Controller) คือระบบควบคุมที่โปรแกรมได้สำหรับงานเครื่องจักรและกระบวนการอุตสาหกรรม โดยทั่วไปมี CPU, หน่วยความจำ, ระบบจ่ายไฟ, ช่องรับสัญญาณจากอุปกรณ์ภาคสนาม (Input), ช่องสั่งอุปกรณ์ (Output), ระบบสื่อสาร และเครื่องมือ Engineering/Diagnostics องค์ประกอบและวิธีทำงานจริงแตกต่างกันตามผลิตภัณฑ์
PLC ไม่ได้ถูกนิยามจากการมี Ladder Diagram อย่างเดียว สิ่งที่ควรดูคือ I/O interface, execution model, response timing, fault behavior, power/EMC/environmental rating, lifecycle และความสามารถในการบำรุงรักษา เทียบกับ Requirements ของเครื่องจักร และ PLC ทั่วไป ไม่ใช่ Safety PLC อัตโนมัติ
บทความนี้เป็นเอกสารศึกษาโดยอ้างอิงมาตรฐานและคู่มือผู้ผลิต ไม่ใช่รายงานว่าผู้เขียนได้ทดสอบ CPU, วัด Scan Time หรือ Commissioning ตู้ควบคุมจริง
PLC อยู่ตรงไหนใน Industrial Automation
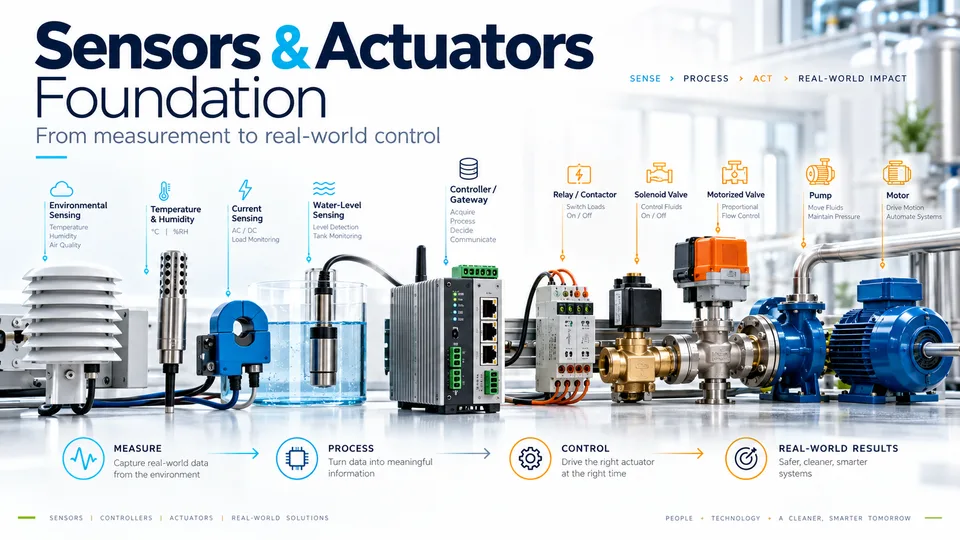
ในระบบจริง PLC ไม่ได้ต่อ Motor หรือ Valve กำลังสูงจากขา CPU โดยตรง การควบคุมแบ่งเป็นหลายชั้น:
Sensor / Operator request / Process state
                     ↓
             Field input / I/O
                     ↓
          PLC CPU + control logic
                     ↓
             Field output / I/O
                     ↓
       Driver / Starter / VFD / Valve
                     ↓
             Physical process
                     ↓
           Feedback / Diagnostics
ตัวอย่างการขับปั๊ม: PLC รับ Tank Level และ Flow/Pressure State ตรวจเงื่อนไขอนุญาต แล้วสั่ง Motor Starter หรือ VFD ผ่าน Interface ที่ออกแบบไว้ แต่การที่ PLC สั่ง RUN ไม่ได้แปลว่าปั๊มหมุนจริง ต้องแยก Command, Drive Feedback และ Process Feedback ออกจากกัน อ่านประกอบที่ Pump/Motor Control และ Relay vs Magnetic Contactor
ส่วนประกอบของ PLC และ Signal Path
| ส่วนประกอบ | หน้าที่ | จุดที่ต้องตรวจในงานจริง |
|---|---|---|
| CPU / Controller | ประมวลผล Logic, เก็บสถานะ และจัดตาราง Task | Memory, Cycle Time, watchdog, startup/restart mode |
| Power Supply | จ่ายไฟให้ระบบ Controller/I/O | Input rating, grounding, disturbance, loss of power |
| DI (Digital Input) | อ่านสัญญาณ Boolean เช่น Switch/Limit | Voltage, sourcing/sinking, debounce, response time |
| DO (Digital Output) | สั่งอุปกรณ์ผ่าน Relay/Transistor/อื่นตามรุ่น | Output rating, inrush, leakage, safe state |
| AI (Analog Input) | อ่านค่าต่อเนื่อง เช่น 4–20 mA หรือ 0–10 V | Range, conversion, filtering, scaling, fault diagnosis |
| AO (Analog Output) | ส่งคำสั่งแบบต่อเนื่องไปอุปกรณ์ที่รองรับ | Type, scaling, fail behavior and load impedance |
| Communication Module | เชื่อม PLC, Remote I/O, HMI, Drive, Gateway | Supported protocol, update cycle, diagnostics and permissions |
| Engineering Software | เขียน/ทดสอบ/ดาวน์โหลด Logic, ดู Online Status | Firmware and project compatibility, backup, access control |
DI/DO กับ AI/AO ต่างกันอย่างไร? DI/DO โดยทั่วไปใช้ค่าเป็นสถานะ เช่น เปิด/ปิด ขณะที่ AI/AO แทนปริมาณที่ต้อง Scale และตรวจ Unit เช่น Pressure Transmitter 4–20 mA ไม่ควรตีความเป็น 0–100% โดยไม่ทราบ Range และสถานะ Fault ของรุ่นนั้น อ่าน Analog vs Digital Sensor และ Sensor Measurement Quality หากต้องเลือก Instrument/Signal Interface ให้เหมาะกับ PLC และสภาพแวดล้อมโรงงาน ให้ดู Industrial Sensors & Instrumentation
Power และ Protection คนละชั้น: สเปก Output ของ PLC ไม่ใช่ข้ออ้างให้ต่อ Coil ขนาดใหญ่หรือ Motor โดยตรงโดยไม่ดู Driver, Transient Suppression, Isolation, Cable Rating และ Protection ตามคู่มือผู้ผลิต
PLC Scan Cycle คืออะไร
PLC หลายระบบมี cyclic execution คือ CPU ดำเนินงานซ้ำ ๆ ใน Run Mode แต่ประโยคสั้น ๆ ว่า “อ่าน Input → รัน Program → เขียน Output” เป็นเพียง แบบจำลองเชิงแนวคิด เท่านั้น ไม่ได้ครอบคลุม Interrupt, Event Task, Immediate I/O, Analog Conversion, High-Speed Counter หรือระบบจัดตารางเวลาของทุกยี่ห้อ
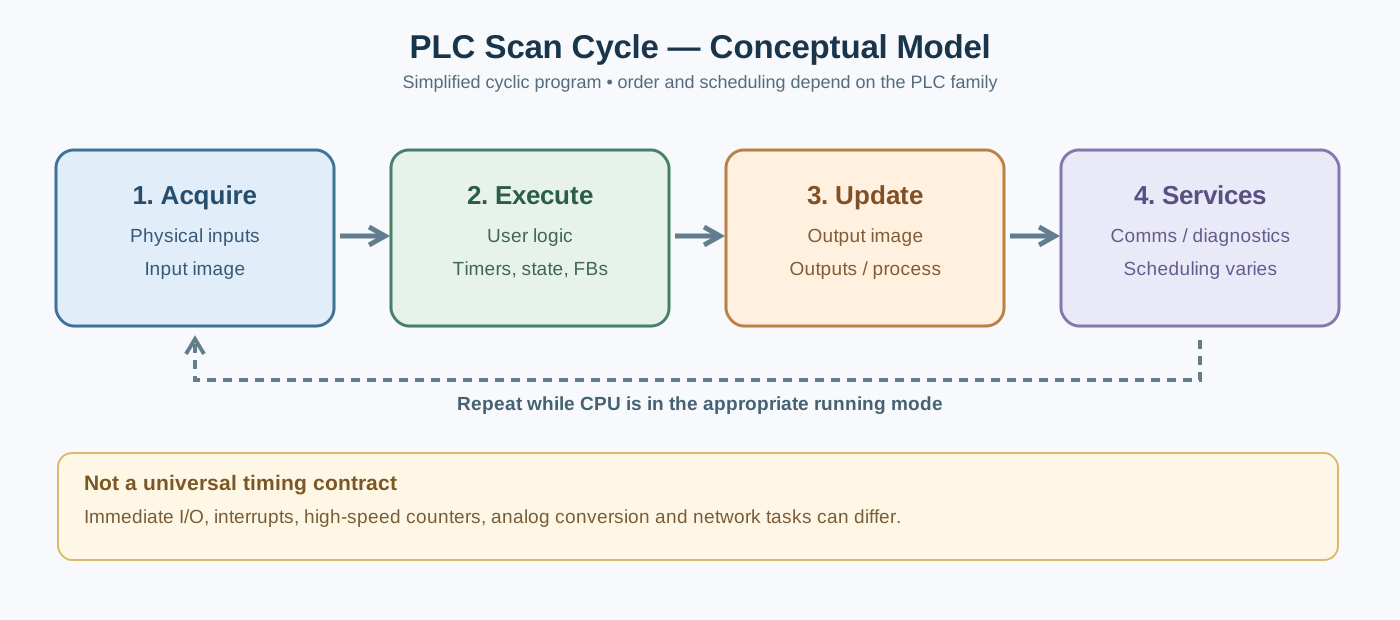
1. Input Acquisition และ Process Image
ใน Controller บางตระกูล สถานะ Digital Inputs จะถูกคัดลอกเข้าสู่ Input Image ในช่วงที่กำหนดของวงจร โปรแกรมปกติจึงอ่านค่าจากภาพสถานะดังกล่าว ทำให้การตัดสินใจระหว่างรอบสอดคล้องกันตามโมเดลที่เลือก
แต่ ไม่ควรเหมารวมว่าทุก Analog Input ถูกอ่านครั้งเดียวต้นรอบเสมอไป เช่น Siemens S7-200 SMART System Manual (2025) อธิบาย Cyclic Digital Input Image และการอ่าน Analog Input ตามการ Access ซึ่งเป็นรายละเอียดเฉพาะ Family นั้น
2. Program Execution
Controller ประมวลผล Logic ที่กำหนด เช่น Contacts/Coils, Function Blocks, Timer, Counter, State Machine หรือ Algorithm โดยตัวแปรคงสถานะบางตัวข้ามรอบตามนิยามและ Runtime ที่ใช้งาน
หาก Logic มี Start Request และสถานะ Ready ต้องคิดถึงการตรวจ Status ทุก Scan, Edge Detection, Re-entry, Interlock, Latch, Timeout และ Restart Behavior แยกกัน ไม่ใช่สมมติว่าปุ่ม Start ถูกกดครั้งเดียวแล้วระบบจะปลอดภัยตลอดไป
3. Output Update
Output ที่คำนวณได้อาจถูกเก็บเป็น Output Image ก่อนส่งไป Physical Output ในช่วงที่ Runtime กำหนด บาง Platform/Task อาจมี Immediate I/O หรือการอัปเดตผ่าน Fieldbus ที่แยกจาก Main Scan
PLC Output ON ≠ Motor Running. PLC อาจสั่ง Coil แต่ Contactor ไม่ดูด, Drive Fault, สายขาด หรือมอเตอร์หมุนแต่ Flow ไม่เกิด ต้องออกแบบการยืนยันที่เหมาะสม
4. Communication, Housekeeping และ Task Scheduling
PLC อาจจัดการ Communication, I/O Update, Diagnostics, Watchdog, Interrupts และ Scheduled Tasks เพิ่มเติม และลำดับ/ความถี่ไม่เหมือนกันระหว่างรุ่น จึงต้องอ่าน Programming Manual ของ Controller และ Configuration จริงก่อนกำหนด Timing Acceptance
Scan Time กับ Response Time ไม่ใช่ค่าเดียวกัน
ให้ Tscan เป็นเวลาที่ใช้ครบหนึ่งรอบของ งานแบบ cyclic ที่เลือกวิเคราะห์ แบบจำลองระดับสูงสามารถแยกเวลาได้ว่า:
Tscan ≈ Tinput + Tlogic + Toutput + Toverheadสมการนี้เป็น กรอบวิเคราะห์ ไม่ใช่สูตรรับประกันเวลาจริง เพราะงาน I/O สื่อสารและ Scheduler อาจขนาน ทับซ้อน หรือเป็น Task คนละอัตรากับ Main Program
ตัวอย่างสมมติ: ถ้าเราออกแบบ Input Sampling ทุก 10 ms และ Output Network Task ทุก 5 ms ค่าเวลาตอบสนองจากการเปลี่ยนสัญญาณจริงจนเครื่องจักรเคลื่อนที่ยังขึ้นกับ ช่วงที่เหตุการณ์เกิด, การกรอง Input, Execution Phase, Network/Drive Delay, Mechanics และการอัปเดตหลาย Task ไม่สามารถสรุปว่า “Response Time = 10 ms” จากค่า Scan เพียงตัวเดียว
ข้อควรตรวจสำหรับระบบที่ต้องตอบสนองเร็ว: Input Filter, Interrupt/High-speed Module, Output/Drive Update, Worst-case Execution, Jitter, Timeout และ End-to-end Response ตามการวัดที่มีหลักฐานของอุปกรณ์จริง การวิเคราะห์ความปลอดภัยไม่ควรใช้ค่าเฉลี่ยแทน Worst-case ที่กำหนดโดย Requirements
PLC เขียนโปรแกรมด้วยภาษาอะไรได้บ้าง
IEC 61131-3:2025 (Edition 4) อธิบายภาษาหลัก Ladder Diagram (LD), Function Block Diagram (FBD) และ Structured Text (ST) และองค์ประกอบ Sequential Function Chart (SFC) สำหรับจัดโครงสร้างลำดับของ Program/Function Block รายละเอียด Features ขึ้นกับ Standard Version และ Controller/Software ที่เลือก; โครงการเดิมอาจยังใช้แนวคิด/ภาษาจาก Edition ก่อนหน้า
| ภาษา / วิธีจัดโครงสร้าง | จุดเด่นในการอ่านและบำรุงรักษา | เหมาะจะเริ่มศึกษาจากอะไร |
|---|---|---|
| Ladder Diagram (LD) | อ่าน Boolean Logic และ Contact/Coil ได้เป็นภาพ | Start/Stop, interlock, feedback, latch |
| Function Block Diagram (FBD) | มอง Data/Signal Flow เป็น Block | Timer, counters, analog function blocks, loop |
| Structured Text (ST) | เหมาะกับ Condition, Calculation และ State Logic ที่ซับซ้อนขึ้น | Algorithm, array, guarded state transitions |
| Sequential Function Chart (SFC) | แยกขั้นตอนและ Transition ของกระบวนการ | Machine Sequence หรือ Batch-like Workflow |
ตัวอย่าง Structured Text: Command กับ Feedback ไม่ใช่เรื่องเดียวกัน
ตัวอย่างนี้เป็น Pseudo-implementation เพื่ออธิบายหลักการ โดยใช้สไตล์ Structured Text ไม่ใช่โค้ดที่ผ่านการทดสอบบน PLC รุ่นใด:
(* Educational example: ordinary process request, NOT a safety function *)
IF StopRequest OR NOT ProcessReady OR DriveFault THEN
    RunCommand := FALSE;
ELSIF StartRequest THEN
    RunCommand := TRUE;
END_IF;

(* Feedback is read from the field. It is not assigned by RunCommand. *)
NoRunFeedback := RunCommand AND NOT DriveRunning;
ถ้าจะใช้จริงต้องเพิ่มคำจำกัดความของ ProcessReady, Input Debounce, Request Edge, Feedback Timeout, Motor Start/Stop Sequence, Fault Latch/Reset และ Power-Recovery Behavior ตลอดจนทดสอบหลายสถานะ ไม่ควรส่ง NoRunFeedback เป็น Alarm ทันทีโดยไม่รอเวลาขึ้นรอบของ Drive ตามสเปก
สำคัญ: StopRequest ในตัวอย่างคือ Stop ของกระบวนการปกติ ไม่ใช่ Emergency Stop/Protective Stop ทางความปลอดภัย อย่านำ Code นี้ไปทำเป็น Safety Function
Ladder Logic ที่ต้องคิดให้พ้นจากตัวอย่าง Start/Stop
การเขียน Contact/Coil ให้ Output ทำงานง่ายกว่าการออกแบบเครื่องจักรที่ Maintenance ได้จริงอย่างมาก ลำดับที่ควรคิดคือ:
- กำหนด Process States ที่อนุญาต เช่น Idle, Starting, Running, Stopping, Fault และกรณี Power Restore
- ระบุ Command Owner — Local Operator, HMI, Remote Request หรือ Scheduler — และวิธีป้องกันคำสั่งขัดกัน
- นิยาม Interlock, Permissive, Timeout, Feedback Loss และการเปลี่ยนกลับจาก Fault
- แยก Functional Test/Interlock Test ออกจาก Safety Function Validation
- บันทึก I/O List, Address/Unit, Setpoint Ownership, Alarm Response และ Revision ของโปรแกรม
Fault Matrix แบบย่อสำหรับ Conveyor
| เหตุการณ์ | สิ่งที่ Controller ควรตรวจ | ข้อควรออกแบบเพิ่มเติม |
|---|---|---|
| กด Start แต่ Drive ไม่ Ready | ตรวจ Ready/Healthy ก่อนส่ง Run Command | ไม่ข้ามเงื่อนไขของ Drive |
| สั่ง Run แล้วไม่มี Motion Feedback | ตรวจ Feedback/Timeout ที่กำหนดไว้ | Sensor Fault vs Jam vs Drive Fault |
| Sensor ชิ้นงานค้าง ON | ตรวจความสมเหตุสมผลของ Sequence/Time | ไม่เชื่อว่ามีชิ้นงานใหม่ทุก Scan |
| Communication กับ HMI หาย | ตัดสินตาม Local Control/Operator Policy | ไม่ถือว่า HMI เป็น Safety Layer |
| CPU Restart / Power Recovery | กำหนด Startup State และเงื่อนไข Re-enable | ป้องกัน Unexpected Restart ตามความเสี่ยง |
| ประตูป้องกันเปิด/อุปกรณ์ Safety ทำงาน | ให้ Safety-related System ทำหน้าที่ตาม Requirements | PLC ปกติต้องไม่แทน Safety-rated Protection |
ตารางนี้เป็นตัวอย่างวิเคราะห์ ไม่ใช่ผล FMEA, Safety Validation หรือข้อบังคับให้เลือก Safe State แบบเดียวกับทุกเครื่องจักร
PLC ต่างจาก ESP32, SBC และ DCS อย่างไร
หากเคยใช้งาน ESP32 คำถามที่มักเกิดคือ “เขียน Microcontroller ทำ Logic แบบ PLC ได้ไหม?” คำตอบคือ MCU สามารถควบคุม I/O ได้ แต่ความเหมาะสมกับงาน Industrial Field ต้องตรวจครบทั้ง Electrical Interface, Environment, EMC, Watchdog, Availability, Lifecycle, Diagnostics, Software Engineering และการบำรุงรักษา
MCU development board ไม่ได้กลายเป็น Industrial PLC เพียงเพราะมี Relay Module และ Industrial PC ที่ประมวลผลแรงกว่าก็ไม่รับประกัน Timing หรือ Safety โดยไม่พิจารณา Runtime/Architecture ที่เลือก
อ่าน Microcontroller vs Microprocessor/SBC ส่วนความสัมพันธ์กับระบบใหญ่ให้กลับไปที่ Industrial Automation Pillar
PLC ใช้กับ Modbus, HMI, SCADA และ Edge Gateway อย่างไร
PLC อาจสื่อสารกับ Field I/O, Remote I/O, VFD, HMI/SCADA หรือ Gateway ผ่าน Interface ที่รองรับ แต่ต้องแยก Realtime/Control Traffic ออกจาก Telemetry/Information Exchange อย่างเหมาะสม
- Modbus RTU/TCP: อ่านและเขียนข้อมูลตาม Address/Function/Map ของอุปกรณ์ ไม่รับรอง Write Permission หรือ Safety ด้วยตัวเอง
- RS-485: เป็น Physical Interface ไม่ใช่ “Protocol อีกตัวที่แทน Modbus”
- Gateway / Edge Controller: ช่วย Normalize, Timestamp, Buffer และส่งข้อมูลต่อ โดยต้องรักษา Local Control Boundary
- HMI/SCADA อาจช่วย Operator เห็น Alarm และ History แต่ไม่ควรเป็น Critical Local Protection Layer โดยไม่มี Requirements และ Engineering Review
สำหรับ Architecture ที่เชื่อม MES/ERP และตัวอย่างสายการผลิต อ่าน Industrial Automation คืออะไร
Safety PLC กับ PLC ทั่วไปต่างกันอย่างไร
Safety PLC เป็นส่วนหนึ่งของระบบควบคุมที่ออกแบบและใช้เพื่อรองรับ Safety Function ภายใต้ข้อกำหนดและการ Validate ที่เกี่ยวข้อง แต่ การซื้อ Safety PLC ไม่ได้ทำให้เครื่องจักรทั้งหมดปลอดภัยหรือผ่านมาตรฐานทันที ต้องพิจารณา Safety Input/Output, Diagnostic Coverage, Fault Assumptions, Installation, Wiring, Response, Reset/Restart และ Verification/Validation ของ Safety Function ทั้งระบบ
เอกสารมาตรฐานสำหรับเริ่มเข้าใจขอบเขต ได้แก่ IEC 62061 — Safety of Machinery / Functional Safety ซึ่งอธิบาย Requirements สำหรับการออกแบบและประเมิน Safety-related Control Systems และ IEC 61131-3:2025 ซึ่งเป็นมาตรฐานภาษาโปรแกรม PLC — ไม่ใช่มาตรฐานที่รับรอง Functional Safety ให้โค้ดทุกโปรแกรม
หลักคิดที่ต้องรักษา: Monitoring ≠ Control ≠ Safety แม้ Process Logic จะหยุด Motor ได้ ก็ยังต้องประเมิน Hazardous Motion, Stored Energy, Mechanical Guarding, Emergency Stop/Protective Stop และ Electrical Protection ตามบริบทของระบบจริง
Checklist ก่อนออกแบบหรือ Commissioning PLC
- ระบุข้อกำหนดของกระบวนการและ Acceptance Criteria รวมถึง Fault/Restart Behavior
- ทำ I/O List พร้อม Signal Type, Range, Unit, Scaling, Polarity และ Power Requirements
- ยืนยัน I/O Module, Sensor, Drive และ Fieldbus Support จากคู่มือของรุ่นจริง
- กำหนด Task Scheduling, Sampling, End-to-end Response และ Watchdog Budget
- ออกแบบ State Machine, Permissive, Interlock, Fault Latch และ Manual/Remote Command Ownership
- แยก Safety Requirements/Risk Assessment ออกจาก Process Logic ปกติ
- วางแผน FAT/SAT, Test Matrix, Backup/Version Control และ Recovery
- กำหนดสิทธิ์การเข้าถึงโปรแกรม, Network Segmentation และ Maintenance Window
- จัดการ Alarm/Event Timestamp และ Feedback ที่จำเป็นต่อ Operator/History
รายการนี้เป็นแนวทางสำหรับทบทวน Requirements ไม่ใช่เอกสารตรวจรับที่ทำให้ระบบผ่านการทดสอบโดยอัตโนมัติ
แหล่งอ้างอิงและข้อจำกัด
- IEC — IEC 61131-3:2025, Programmable Controllers — Programming Languages: หน้าอธิบาย Scope ของ Edition 4 (ไม่ใช่ Full Standard)
- Siemens — S7-200 SMART System Manual V3.0.1 (June 2025): ตัวอย่าง Source Manual ที่อธิบาย Cyclic Task, Digital Input Image และ Analog Access
- IEC — IEC 62061:2021, Machinery Functional Safety: ขอบเขต Safety-related Control Systems และ Amendments
- ISA — ISA-95 Enterprise-Control System Integration: ตำแหน่ง Controller ในระบบผลิตและการเชื่อมกับข้อมูลธุรกิจ
- Modbus Organization — Specifications: Application Protocol และ Implementation References
การอธิบาย Scan Cycle ข้างต้นเป็น โมเดลทั่วไปเพื่อการเรียน; ค่าเวลาจริง ฟังก์ชันเฉพาะแพลตฟอร์ม การติดตั้งและ Safety Rating ต้องตรวจจาก Hardware/Software Manual ฉบับที่ตรงรุ่นและงานหน้างาน รวมถึงการทดสอบจริงโดยทีมวิศวกรที่รับผิดชอบ